アカウント乗っ取りとは? その手口と従来の二段階認証までも突破される理由を解説


ビジネスシーンにおいてアカウント乗っ取りが発生してしまうと、社内の機密情報を抜き取られる危険性があります。このような情報漏洩は企業の信用にかかわることでもあるため、未然に防がなければいけません。
「二段階認証を設定していれば、アカウント乗っ取りは防げる」もしも、そのように考えている場合には注意が必要です。
本記事では、アカウント乗っ取りの手口や身近なソーシャルエンジニアリングについて解説し、その対策についても紹介します。
※本記事は2024年に公開した記事を2026年に編集したものとなります。
目次
アカウント乗っ取りはなぜ起こる?
アカウントの乗っ取りが起こるのは、組織の情報資産を盗みだし不正な利益を得る、あるいは組織に損害を与えようとしているからです。例えば盗み出した正規の権限(ID・パスワード)を悪用し社内システムに侵入することで機密情報を入手することができてしまいます。
アカウント乗っ取りの定義
アカウント乗っ取りの定義は、
- 何者かが他者のアカウント権限を不正な手法を使って手にいれ、悪用すること
となります。
現在のビジネス環境では、クラウドサービス上に機密情報が多く存在し一度でも従業員のアカウントを掌握すれば多くの情報を盗み出すことが容易にできてしまいます。
すべてが大きな被害が出るものばかりではありませんが、強固な認証セキュリティ対策をはじめ、パスワードやロック設定についても普段から十分な対策をしておきましょう。
アカウント乗っ取りの手口とは
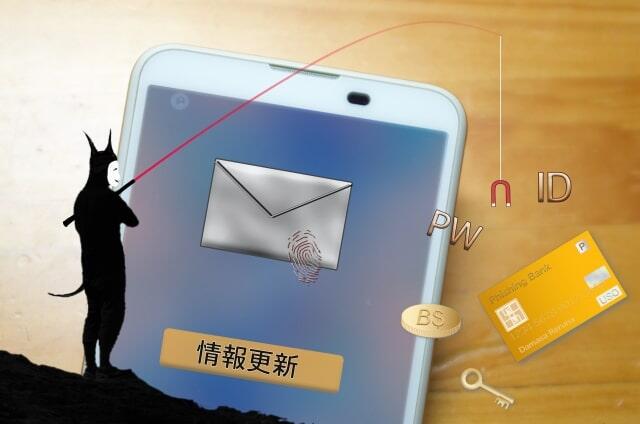
アカウント乗っ取りの手口は大きく以下の5つに分類されます。
- ブルートフォースアタック(総当たり攻撃)
- クレデンシャルスタッフィング(Credential Stuffing)
- フィッシング詐欺
- マルウェア攻撃
- ソーシャルエンジニアリング
それぞれの手口の特徴について確認していきましょう。
ブルートフォースアタック(総当たり攻撃)
ブルートフォースアタックとは、日本語訳にあるように攻撃者が不特定多数のユーザーに対して同時に攻撃を仕掛ける手口です。
自動化プログラムを使ってユーザー名とパスワードの組み合わせをとにかく数多く試し続け、成功するアカウントを見つけ出します。
クレデンシャルスタッフィング(Credential Stuffing)
クレデンシャルスタッフィングは、1人のユーザーが同じパスワードを違うサービスでも利用していた場合有効になる手口です。
1つのサービスでパスワードが漏洩し、万が一パスワードを使いまわしていた場合、メールアドレスはアカウント名からアカウントが特定されると、乗っ取られる可能性が大きくなります。
フィッシング詐欺
フィッシング詐欺は、メールを使って行われている手口です。
攻撃者は他者にURLやファイルを添付したメールを送信します。文章は受け取った人が不安を感じるような内容になっていて、URLやファイルをクリックすると個人情報が流出してしまいます。
マルウェア攻撃
マルウェア攻撃とは、攻撃者がパソコンにとって害となるソフトウェアをメールなどを使って配信し、感染したパソコンの機密情報に不正アクセスする手口です。
コンピュータウイルスもマルウェア攻撃の1つに含まれています。
ソーシャルエンジニアリング
ソーシャルエンジニアリングはインターネットを介さずにパスワードやセキュリティ情報を手に入れようとする手段です。
電話や普段の会話といった何気ない日常の中で言葉を巧みに操り、口頭でパスワードを引き出してしまったり、ロック画面を解除する操作を覚えセキュリティを解除してしまうことがあります。
最も身近なソーシャルエンジニアリング
ソーシャルエンジニアリングはインターネットを介す他の手口と違い、パソコンの特別な操作や知識を必要としない、身近な存在です。今回は以下の6つの手法をご紹介します。
ショルダーハッキング
ショルダーハッキングとは、いわゆる覗き見です。パスワードなどを打ち込む瞬間を覗き見し、機密情報を手に入れてしまいます。
スキャビンジング
スキャビンジング(scavenging)とは、ゴミ箱に捨てられた書類や廃棄された電子機器から情報を抜き出す手口でトラッシングやスカビンジングとも呼ばれています。
盗み聞き
盗み聞きも、ソーシャルエンジニアリングの1つです。対面している人が情報を開示しても問題のない相手だとしても、不特定多数の人がいる店内などでは機密情報を口にするのは避けましょう。
ビジネスメール詐欺
ビジネスメール詐欺は、会社の上司や取引先の名を使って相手の警戒心を和らげ、機密情報を手に入れようとする手口です。
なりすまし電話
なりすまし電話もソーシャルエンジニアリングの手口に含まれます。電話口では直接聞く声よりも個人を特定するのが難しいです。身近にいる人の名前を電話口から聞くと、声が多少違っても本人だと思い込んでしまう可能性もあります。
共連れ(構内侵入)
共連れとは、社外の人間が悪意を持って不正に社内へ侵入し、スキャビンジングや覗き見を行う手口です。侵入方法はさまざまで、IDカードを不正コピーしたり清掃員になりすまして侵入を試みることもあります。
ソーシャルエンジニアリングを防ぐための対策
ソーシャルエンジニアリングは身近に思わぬ形で潜んでいるため、日頃の対策が重要になります。今回は以下の4つの対策方法をご紹介します。
身近な人にも機密情報は教えない
情報はどこからどういう経路で漏れてしまうかわかりません。たとえ身近な人であっても機密情報は教えないようにしましょう。
デジタル機器はしっかりロックする
デジタル機器のロックを確実にしておくことも重要です。スマートフォンやタブレット端末はロックにパスワードではなく指紋や顔認証を用いるとより安全です。
短時間の離席も忘れずにロックすることを心がけましょう。
アカウント、パスワード設定の見直し
アカウントの状態やパスワード設定も定期的に見直しておきましょう。
誕生日や身近にある数字をパスワードに設定しておくことはセキュリティ上好ましいとはいえません。自分だけがわかるルールを決めるなどして、パスワードにバラエティ性を持たせましょう。
もしものときにも安心な設定を
仮にパスワードが何らかの形で手に渡ってしまっても簡単にアクセスすることができないようアカウント設定しておくことも大切です。
多要素認証が設定ができる場合は忘れずに設定しておきましょう。
二段階認証でも「アカウント乗っ取り」は防げない?
アカウント乗っ取り対策として、二段階認証の導入が進んでいます。しかし、近年では悪意のある攻撃が複雑化しており、二要素認証でも突破されるケースがあります。
特にこの脅威となっているのが、中間者攻撃(AitM)です。
攻撃者は、本物と同じ見た目のログイン画面を介して、ユーザーにID・パスワードを入力させ、スマートフォンに届いたワンタイムパスワード(認証コード)までもリアルタイムで盗み出します。
これらの脅威に備えるには、強固な認証基盤の構築が必要です。
Gluegent Gateの多要素認証/端末制御
FIDO2(パスキー)によるパスワードレス認証、会社の許可したデバイスのみ通信を許可する端末認証など
さまざまな認証方法とアクセス制御を組み合わせてセキュリティを強化します。
\詳しいPDF資料はこちら/
 資料ダウンロードはこちら
\お見積りや導入のご相談はこちら/
 お問い合わせはこちら
 無料デモ依頼
 資料ダウンロード