

BtoBプラットフォームのCIAM設計論|顧客企業ごとのSSO連携(SAML/OIDC)と委任管理の実践


自社開発のBtoB SaaS、サプライヤー受発注システム、業界特化型の取引プラットフォームなど、複数の企業(テナント)が相乗りして利用するマルチテナントWebサービスが急速に普及しています。
こうしたBtoBサービスが成長し、大手企業やエンタープライズ顧客との商談が進む段階になると、営業やプロダクト責任者は必ずと言っていいほど「ID管理の巨大な壁」に直面します。
- 「当社のセキュリティ規程上、個別のID・パスワード管理は禁止されています。自社のMicrosoft 365(Entra ID)とSAML連携(SSO)できますか?」
- 「数千人の社員が利用する予定ですが、入退社のたびに貴社へアカウント登録を依頼するわけにはいきません。自社の管理者が自律的にアカウントを管理できる仕組みはありますか?」
これらの要求に「未対応です」と答えれば商談は失注し、対応に手間取ればビジネスの立ち上げスピードそのものが大きく削がれてしまいます。
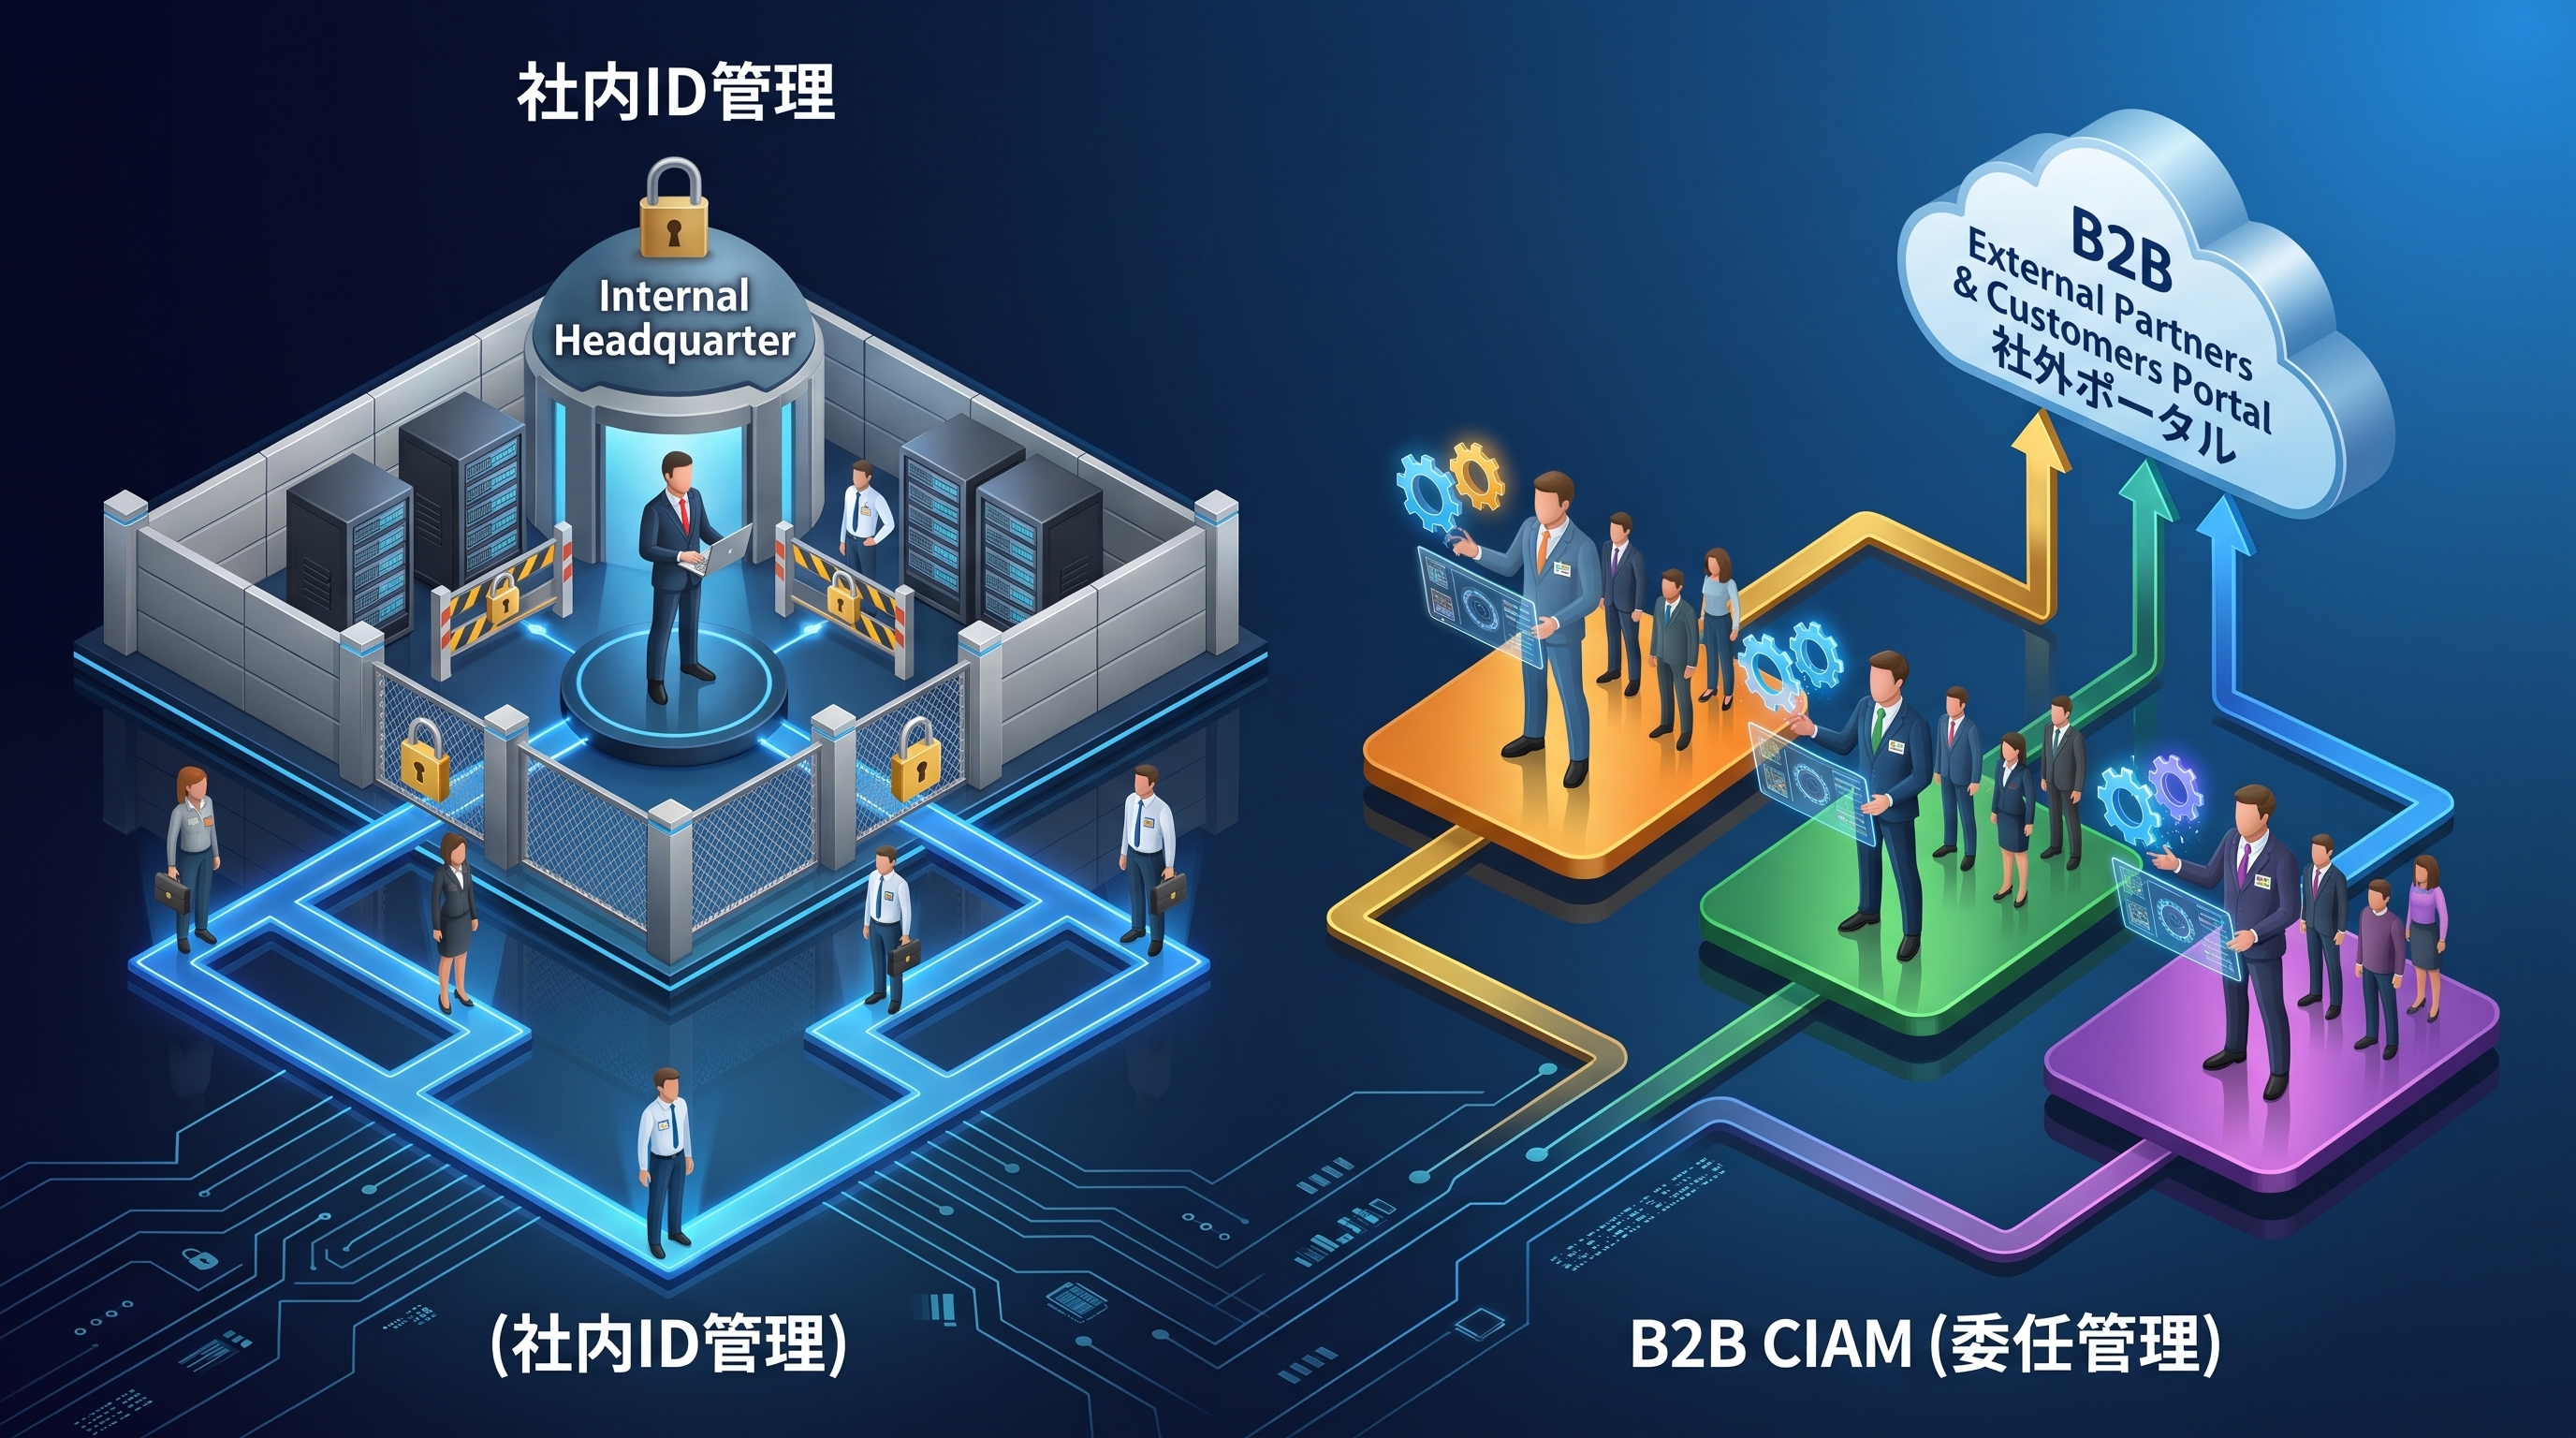
本記事では、BtoBプラットフォームがエンタープライズ顧客を獲得し、運用負荷を増やさずにスケールするために不可欠な「BtoB CIAM設計論」として、「顧客ごとのSSO連携」と「委任管理(代理管理)」の実践アプローチを解説します。
目次
1. なぜエンタープライズ顧客は「個別SSO」を必須条件にするのか?
中堅・中小企業であれば「サービスごとにIDとパスワードを発行する」運用でも受け入れられる場合がありますが、セキュリティ統制の厳しい大手企業ではそうはいきません。
① パスワード散在によるシャドーIT・情報漏洩の防止
大手企業ではJ-SOX法、ISMS、ゼロトラストアーキテクチャの推進により、「社外サービスに独立したパスワードを持たせること」自体が原則禁止されているケースが増えています。認証を自社の一元的なID基盤(IdP)に集約することで、パスワードの使い回しや漏洩リスクを根本から防ぎます。
② 退職・休職時の「即時アクセス遮断」
人事異動や退職が発生した際、外部サービスごとに手動でアカウントを停止していては必ず削除漏れ(元社員による不正ログイン)が生じます。 顧客企業のIdPとSSO連携されていれば、顧客の人事システムやEntra ID側でアカウントを無効化するだけで、貴社のプラットフォームへのアクセス権もリアルタイムに遮断されます。
③ 自社のセキュリティポリシー(条件付きアクセス)の適用
顧客企業は自社のIdP側で「会社支給PC以外からのアクセス禁止」「社外ネットワーク時は生体認証必須」といった独自の条件付きアクセスを設定しています。貴社のサービスがSSO連携に対応していれば、顧客は自社のセキュリティルールをそのまま適用して安全に利用できます。
エンタープライズ市場において、SSO連携は「あれば嬉しい付加価値」ではなく、「なければ検討の土俵にすら乗れない必須機能(ディールブレイカー)」なのです。
2. なぜ認証基盤の「自前開発」は避けるべきなのか?
「顧客ごとのSSO連携が必要なら、社内で都度開発すればいいのでは?」と考えるかもしれませんが、認証基盤を一から自作・維持するのはコストとリスクの両面で割に合いません。
- 各社IdPの「仕様の揺らぎ」への個別対応
SAML 2.0やOIDCは共通規格ですが、Microsoft 365、Google Workspace、Oktaなど、顧客が利用するIdPごとに証明書の扱いや属性マッピングの仕様が異なり、顧客ごとの個別改修が多発します。 - 証明書更新・障害対応の運用負債
暗号化証明書の定期更新ミスでログイン障害が起きれば、顧客企業の全業務が停止する重大インシデントに直結します。24時間365日の監視と保守を自社で抱え続けるのは大きな負担です。 - 本来の開発リソースの圧迫
認証という「ビジネスの差別化にならないインフラ部分」にエンジニアの工数を奪われ、コア機能の開発がストップしてしまいます。
BtoB CIAMにおいては、自力で作り込むのではなく「実績のある認証ゲートウェイを活用し、最短・ノーコードで安全に繋ぐ」のが現代のスタンダードです。
3. BtoB CIAM設計の柱①:顧客企業ごとのSSOルーティング
BtoBプラットフォームで複数の顧客企業にSSOを提供する場合、「ログインしようとしているユーザーが、どの企業のIdPにリダイレクトされるべきか」を識別するルーティング機構が必要です。
主なアプローチには以下の3つがあります。
方式A:メールアドレスドメインによる動的ルーティング(最も推奨)
- 挙動
ユーザーがログイン画面でメールアドレス(例: taro.yamada@customer-a.co.jp)を入力すると、システムがドメイン(@customer-a.co.jp)を自動判定し、A社のMicrosoft 365ログイン画面へリダイレクトする。 - メリット
ユーザーは専用URLを覚える必要がなく、単一のログイン画面から迷わず自社IdPへ誘導できる。
方式B:テナント専用URL(サブドメイン型)
- 挙動
customer-a.your-saas.com や your-saas.com/login/customer-a のような企業専用URLを用意し、そこへアクセスしたユーザーを直接A社のIdPへリダイレクトする。 - メリット
サービス側でドメイン判定の処理を挟む必要がなく、設計がシンプル。
方式C:JITプロビジョニング(初回ログイン時の自動アカウント生成)
SAML連携で初回ログインが成功した際、IdPから送信された属性情報(名前、メールアドレス、部署等)を基に、プラットフォーム側にユーザーアカウントを自動作成する仕組みです。事前のユーザー一括インポート作業が不要になり、導入初日から全社展開が可能になります。
4. BtoB CIAM設計の柱②:委任管理(代理管理)アーキテクチャ
SSOと並び、BtoBプラットフォームの運用コストを左右するのが「委任管理(Delegated Administration)」です。
社外ユーザーが数千・数万人に達したとき、自社サポートがアカウントの追加・変更・削除を代行していては確実に組織が破綻します。
【委任管理(代理管理)の階層構造】
[ プラットフォーム全体管理者(自社)]
   │  └─ システム全体の監視、テナントの開設、課金管理
   │
   ├─► [ 顧客A社 テナント管理領域 ]
   │      └─ A社 管理者(総務・情報システム部)
   │            ├─ 自社社員のアカウント招待・発行
   │            ├─ 所属部署・アクセスロール(閲覧/承認/編集)の割り当て
   │            └─ 退職者の即時停止・棚卸し
   │
   └─► [ 顧客B社 テナント管理領域 ]
          └─ B社 管理者
                └─ 自社メンバーの自律的管理
委任管理で実装すべき4つの必須要件
- 完全なテナント分離
顧客企業の管理者は、当然ながら「自社に所属するユーザー」のデータしか閲覧・編集できません。他社のテナント情報が混ざらないよう、認可レイヤーで厳格にマルチテナント境界を維持します。 - きめ細かなロールベースアクセス制御(RBAC)
「受発注の承認ができる人」「請求書の閲覧のみできる人」「自社内のユーザー管理ができる人」など、組織階層に応じた権限(ロール)を顧客側で自由に割り当てられる設計にします。 - 顧客企業単位の監査ログ提供
「自社の誰が、いつどのデータを操作したか」を顧客企業のセキュリティ管理者がいつでもCSV出力・確認できるようにすることで、エンタープライズ企業の監査要件を満たします。 - 招待ベースのセルフオンボーディング
顧客管理者がメールアドレスを入力して招待リンクを発行し、招待されたエンドユーザー自身が初回ログインやパスキー登録を完了できる仕組みを用意します。
5. Gluegent GateによるBtoB CIAMの実装アプローチ
サイオステクノロジーのクラウド型IDaaS「Gluegent Gate(グルージェントゲート)」は、自社の従業員管理だけでなく、BtoBプラットフォームや取引先ポータルの認証・認可基盤としても強力なパフォーマンスを発揮します。
① 多彩な外部IdPとの柔軟なSAML / OIDC接続
自社サービスとGluegent Gateの間を一度SAMLまたはOIDCで接続しておけば、各顧客企業が利用しているMicrosoft 365(Entra ID)、Google Workspace、各種SAML対応IdPとのフェデレーション接続をGluegent Gate側で柔軟に集約・中継します。プラットフォーム側の個別開発工数を最小化できます。
② SSO未導入の中小企業には強固な認証を提供(ハイブリッド運用)
取引先すべてが大手企業でSSO基盤を持っているとは限りません。 Gluegent Gateを活用すれば、「大手A社はSAMLによるSSO連携」「中小のB社・C社はGluegent Gate発行のID/パスワード+FIDO2パスキー認証+端末制限」といった、相手企業のIT環境に応じたハイブリッドな認証ポリシーを同一プラットフォーム上で共存させることができます。
③ 端末証明書・IP制御の外部テナント適用
取引先企業ごとに「この企業は固定IPアドレスからのアクセスのみ許可」「この企業は指定の端末証明書を持つPCのみ許可」といった条件付きアクセスを柔軟に割り当て可能です。
④ 改ざん防止・長期ログ保管によるコンプライアンス支援
すべてのアクセスログ・管理者操作ログが改ざん不可能な形で長期保管されるため、SCS評価制度(サプライチェーンセキュリティ基準)やISMSの監査時にも、プラットフォーム全体の安全性を客観的証拠として提示できます。
6. まとめ:CIAMはBtoBビジネスの「営業競争力」そのものである
BtoBプラットフォームにおいて、セキュリティやID管理はもはや「情シスのための裏方機能」ではありません。
- 大手企業の求めるセキュリティ要件をクリアし、競合他社を排除して商談を勝ち獲るための「営業機能」
- 取引先が増えてもサポート工数を増やさずに利益率を高めるための「スケーラビリティの基盤」
これらを実現するのが、顧客ごとのSSO連携と委任管理を中核とした「BtoB CIAM」の設計です。
自社開発の工数を抑えつつ、エンタープライズ品質の認証基盤を最短で立ち上げたいプラットフォーム事業者様・情シス部門様は、ぜひ外部IdP連携の実績豊富なGluegent Gateの活用をご検討ください。
【BtoBプラットフォーム・CIAM設計のご相談はこちら】
▼ 顧客ごとのSSO連携・取引先ID統制を最短で実現する「Gluegent Gate」
Microsoft 365(Entra ID)連携、SAML/OIDC対応、端末制限、パスキー対応など、エンタープライズ顧客に選ばれる認証基盤の構築を強力に支援します。アーキテクチャ設計や接続検証のご相談も承っています。
▶Gluegent Gate サービス詳細・お問い合わせはこちら
▼ 【無料ダウンロード】SCS評価制度(★3・★4)速報解説とID管理アプローチ(PDF)
サプライチェーン全体でのセキュリティ統制基準「SCS評価制度」の最新動向と、認証・ID管理による適合ノウハウをまとめた解説スライドを配布中です。
▶解説スライド資料をダウンロード
 無料デモ依頼
 資料ダウンロード


