

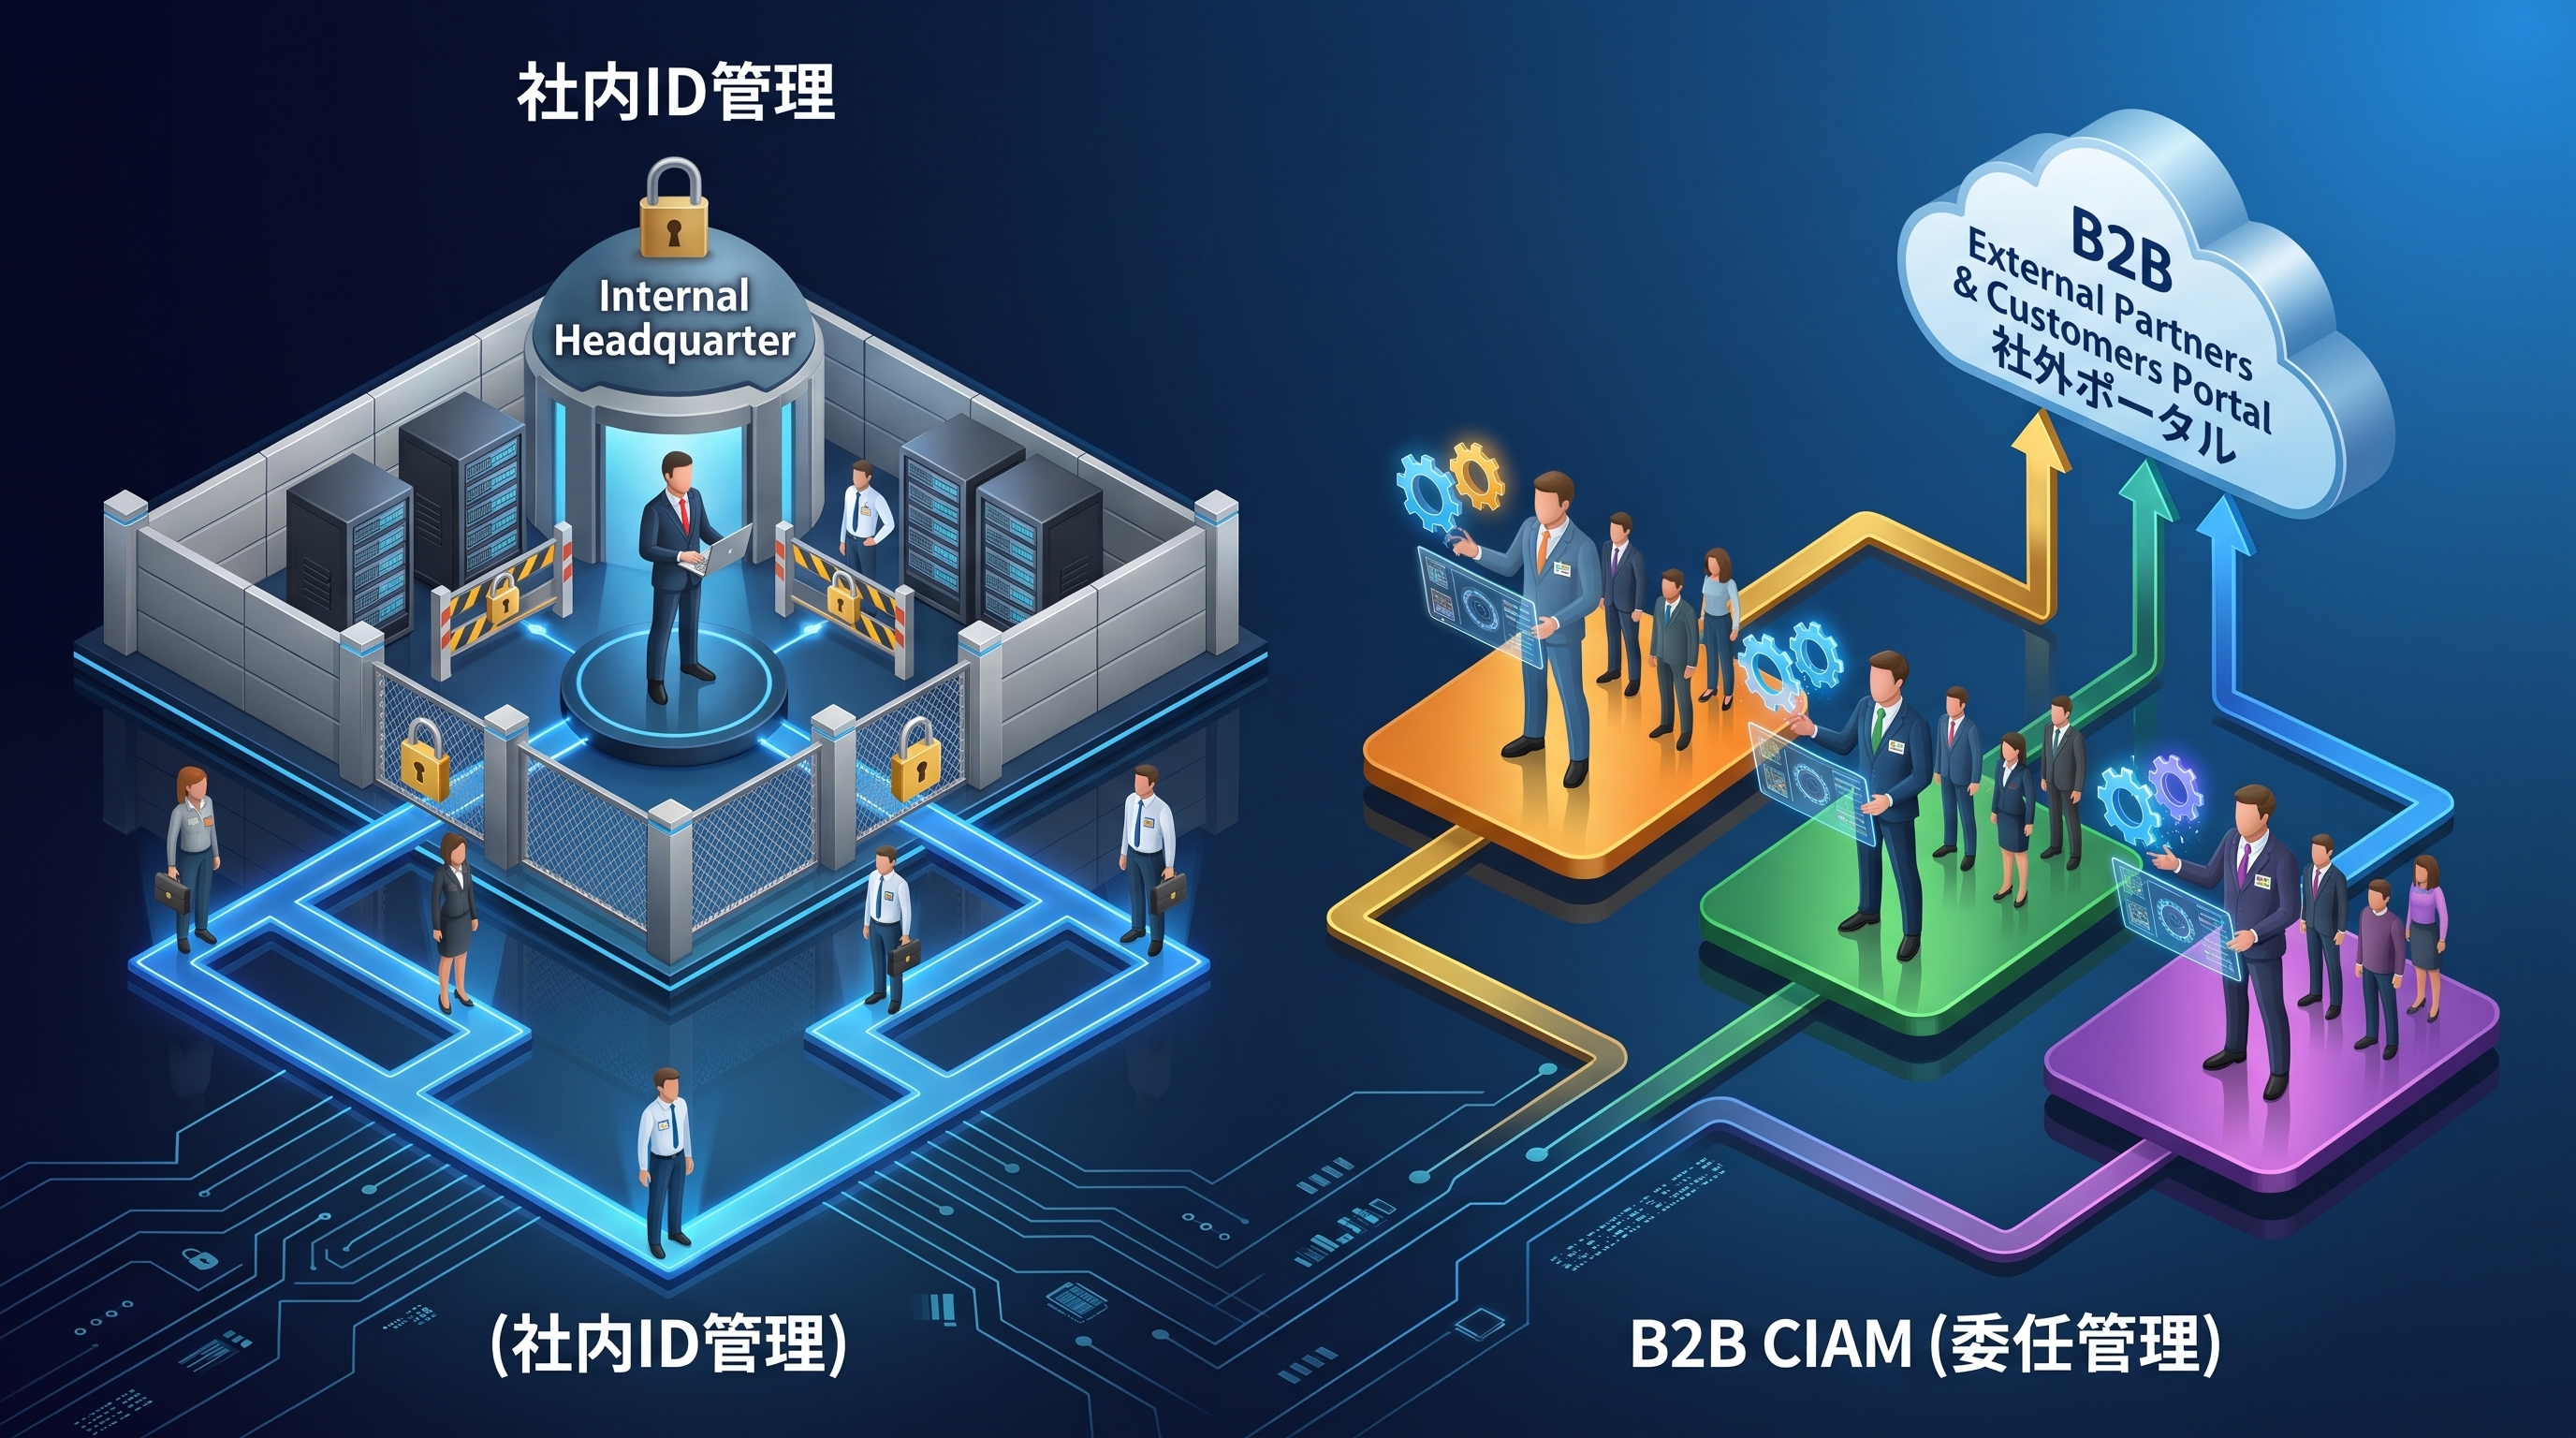
BtoBプラットフォームのCIAM設計論|顧客企業ごとのSSO連携(SAML/OIDC)と委任管理の実践
- CIAM
取引先・パートナーポータルの認証はどう設計すべきか?パスキー(FIDO2)と端末制限で実現する「負担をかけない強固なセキュリティ」
- CIAM
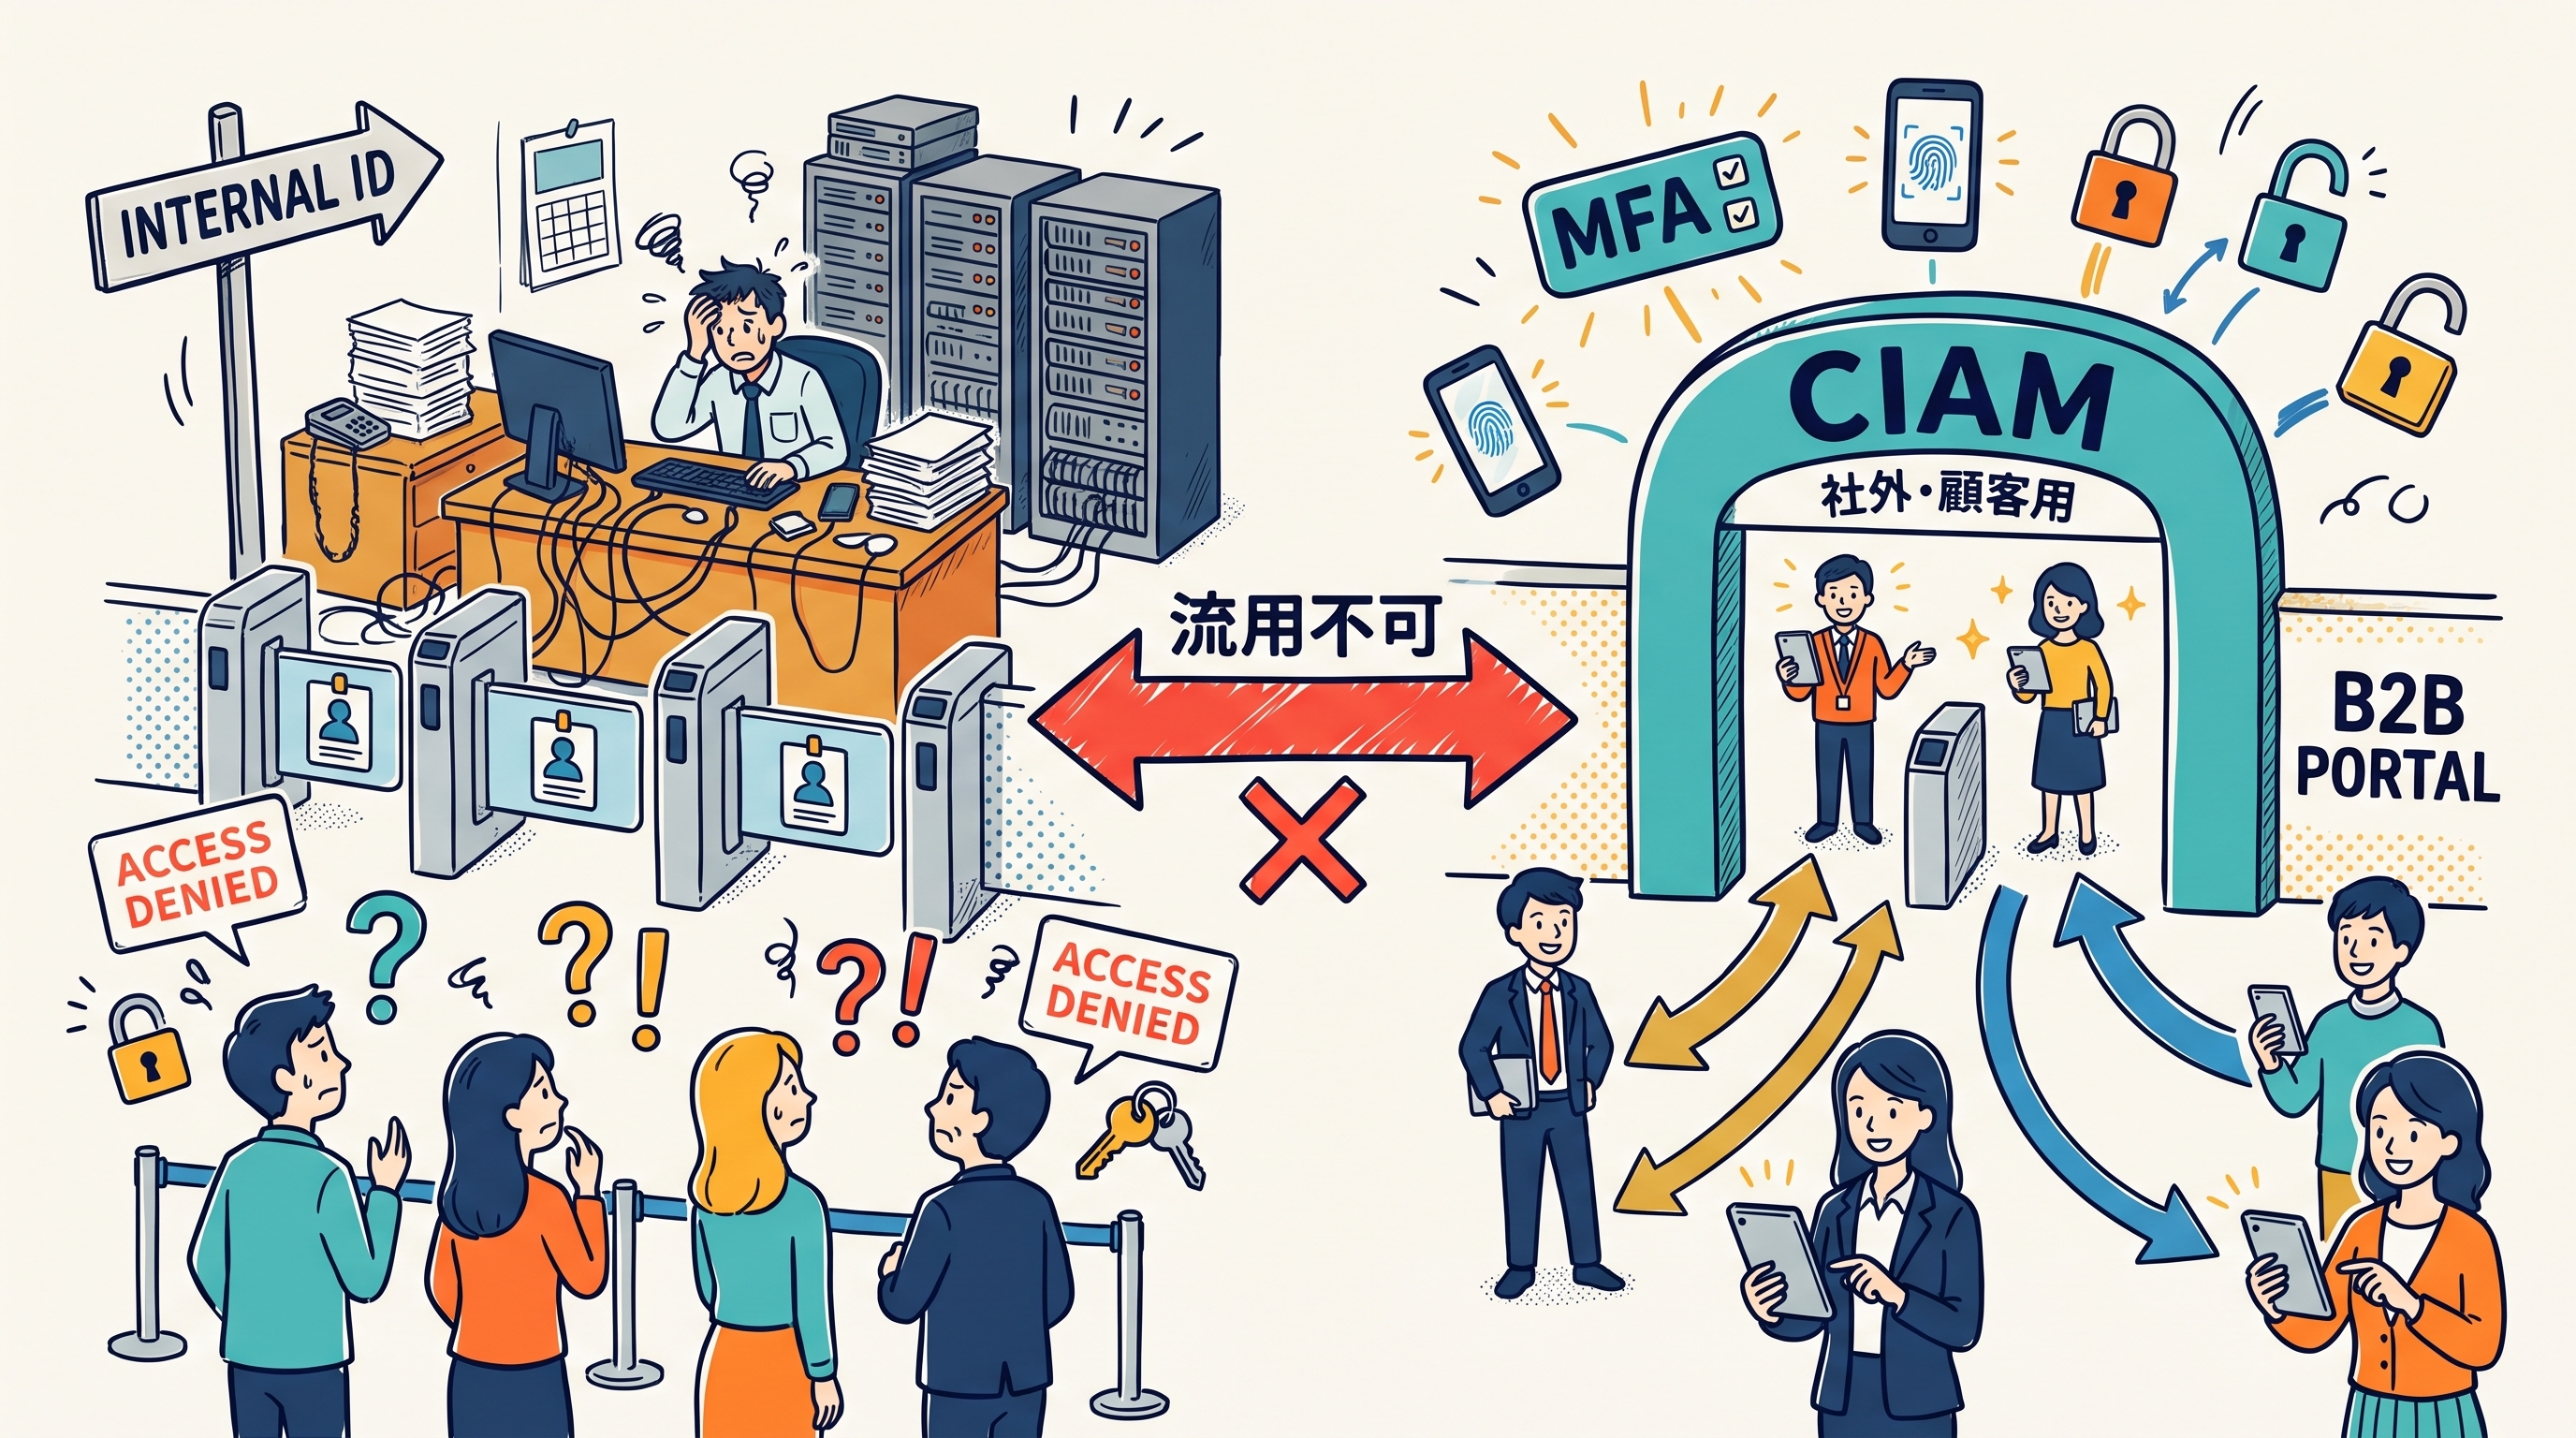
社内用IDaaSを取引先・顧客企業に流用してはいけない理由|BtoBビジネスを支える「CIAM」の基礎知識
- CIAM
SCS評価制度「★4(第三者評価)」の壁をどう突破する?審査官がチェックするID証跡と技術検証対策
- SCS
そのIDaaS、「入れただけ」になっていませんか?SCS評価制度の審査で問われる「ID基盤の再設定・再活用」とGluegent Gate
- SCS
SCS評価制度とは?2026年最新ガイドラインから読み解く★3・★4の概要と企業の対応ポイント
- SCS
アカウント乗っ取りとは? その手口と従来の二段階認証までも突破される理由を解説
- セキュリティ
2段階認証の仕組みをわかりやすく解説!2要素認証との違いややメリットもあわせて紹介
- 認証
パスキー(FIDO認証)とは?パスワードレスを実現する認証方法についてご紹介
- パスワードレス
- 認証

CNAPPとは?CSPMとCWPPの役割やその他の代表的な機能も紹介
- セキュリティ
ARPスプーフィングとはどのような攻撃?リスクや対策を解説
- セキュリティ

CIAMの主な機能は?IAMとの違いや選び方のポイントも紹介
- IDaaS
 無料デモ依頼
 資料ダウンロード


